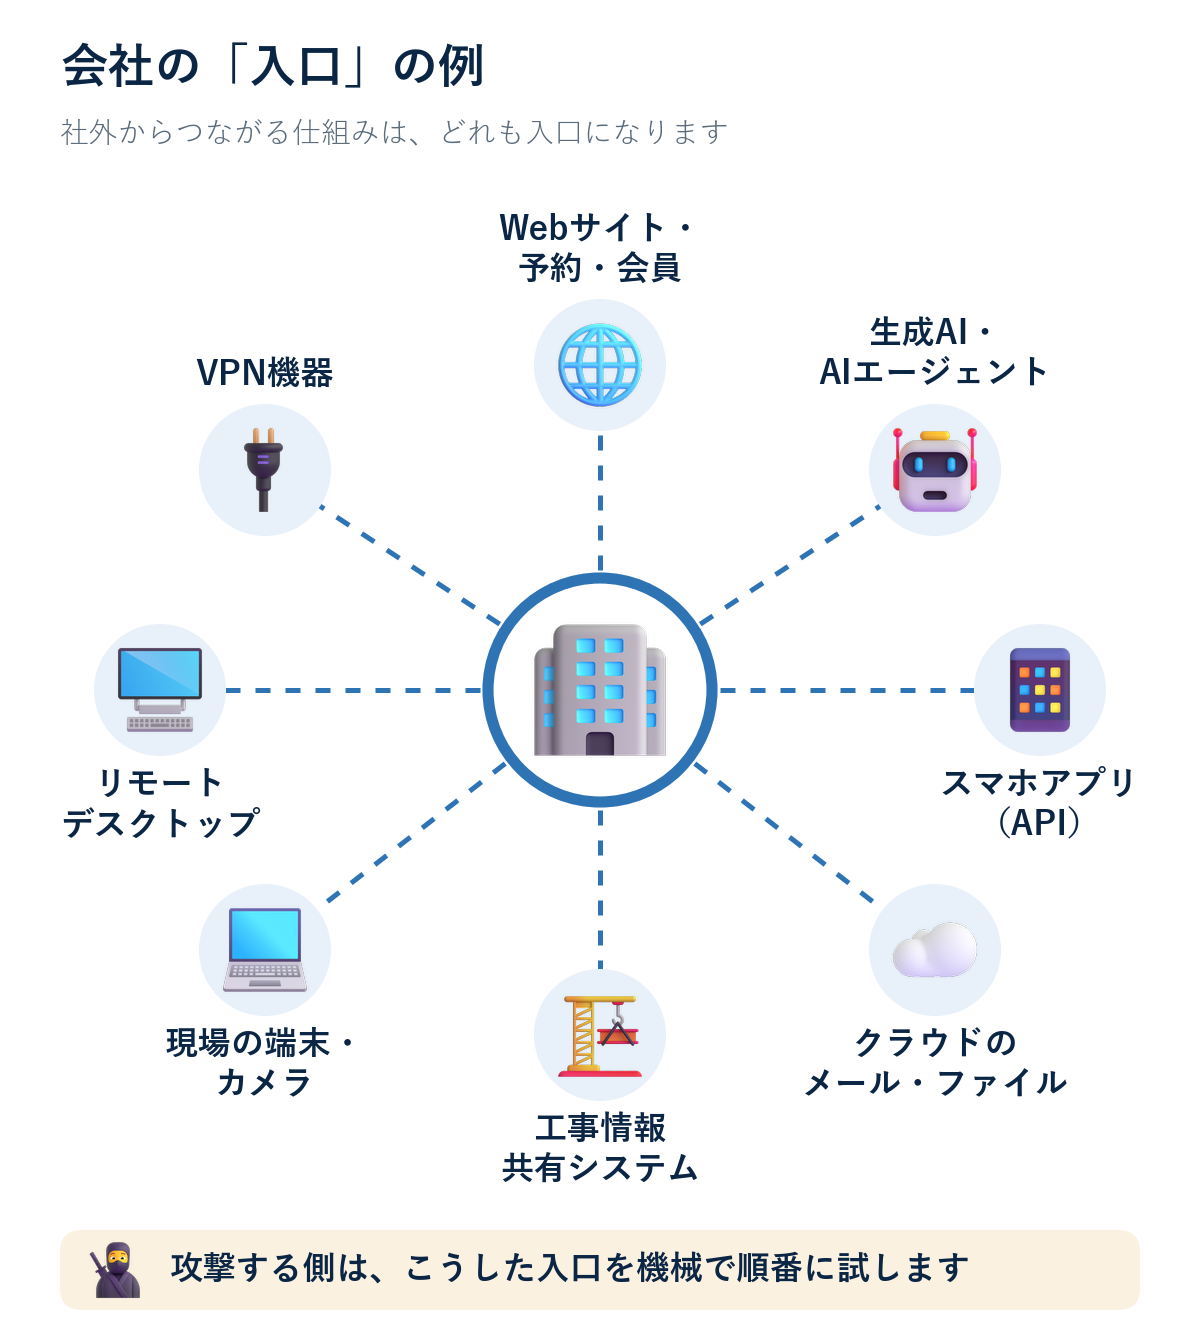
専任のIT担当者がいない中小企業のセキュリティ対策は、社外から入れる「入口」を一覧にし、管理担当・更新担当・多要素認証の有無を確認するところから始めます。Webサイト、予約システム、VPN、リモートデスクトップ、クラウド、社員が利用する生成AIまでを対象にします。
2026年10月8日、JPCERT/CCは国内で相次ぐ不正アクセスと個人情報漏えいについて注意喚起を公表しました。本記事では、確認された攻撃の手口、保守業者への確認事項、AIの利用に伴うリスクを整理します。今回の事案でAIが使われたかどうかは未確認です。確認された事実と筆者の予想を区別して説明します。
10月6日に一般社団法人 袋井建設業協会の講習会でお伝えした内容も交え、経営者・総務担当・保守業者が一緒に点検できる形で紹介します。まずは入口を五つ書き出し、「誰が、いつまでに対処するか」を決めてください。
高い製品を探す前に、社外から入れる「入口」を一覧にし、一つずつ持ち主を決めてください。
講習会でお伝えしたこと:狙われるのは「入口」と「戻せない状態」
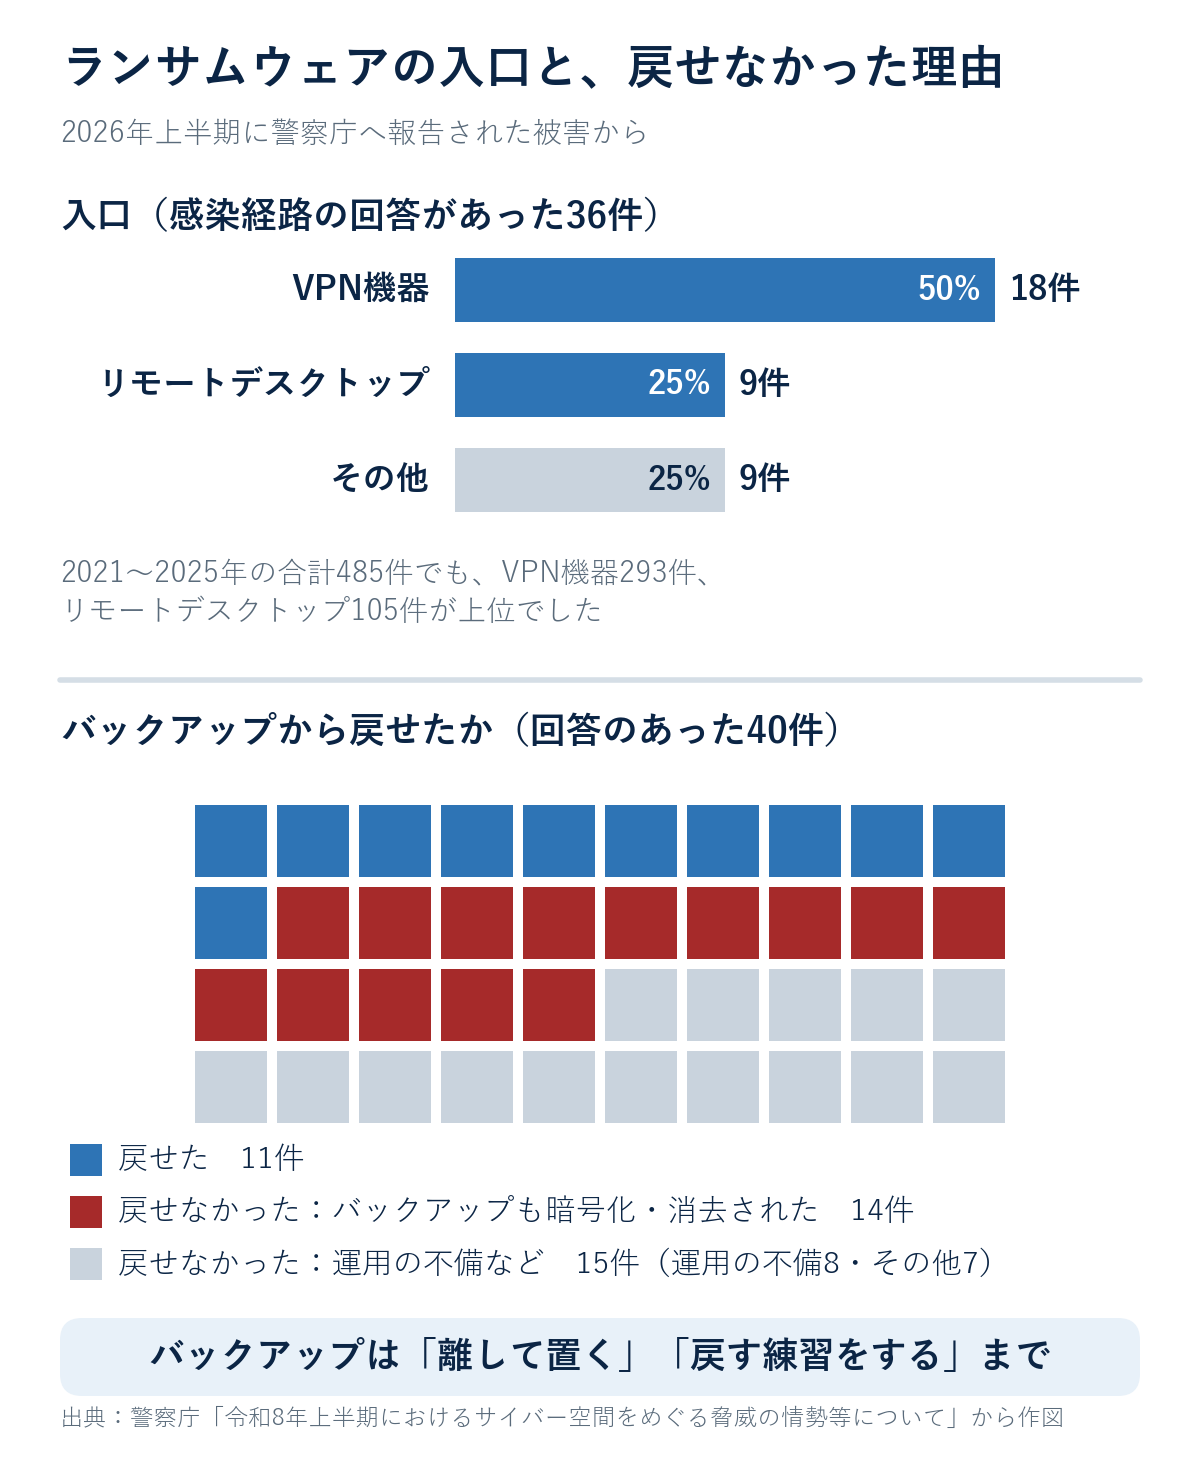
講習の前半では、警察庁の最新の統計を紹介しました。2026年上半期に警察庁へ報告されたランサムウェア(会社のデータを暗号化し、元に戻す代わりに金銭を要求する攻撃)の被害は123件。そのうち79件が中小企業でした。
感染経路の回答があった36件では、半分の18件がVPN機器、9件がリモートデスクトップでした。VPN機器は、社外から社内のネットワークにつなぐための装置です。リモートデスクトップは、社外から会社のパソコンを操作する仕組みです。どちらも便利な入口ですが、更新やパスワードの管理が止まると、そのまま侵入口になります。
もう一つ紹介したのが、バックアップの数字です。回答のあった40件のうち、バックアップから元に戻せたのは11件だけでした。戻せなかった29件のうち14件は、バックアップそのものも暗号化・消去されていました。
講習ではこのほか、建設業で起こりうる6つの事故場面を取り上げました。メールの詐欺、ランサムウェア、図面や写真の漏えい、クラウドの共有設定の誤り、現場の端末やUSBメモリーの紛失、辞めた人のIDの放置です。どれも特別な攻撃というより、「入口の管理」と「戻せる備え」の話でした。
10月8日の注意喚起を読み解く
何が起きているのか
注意喚起によると、2026年9月前後から、国内の組織で不正アクセスによる個人情報などの漏えいが相次いでいます。普段から散発的に起きるランサムウェアとは別に、大量の個人情報の漏えいにつながる攻撃が、特に増えているおそれがある、という位置づけです。
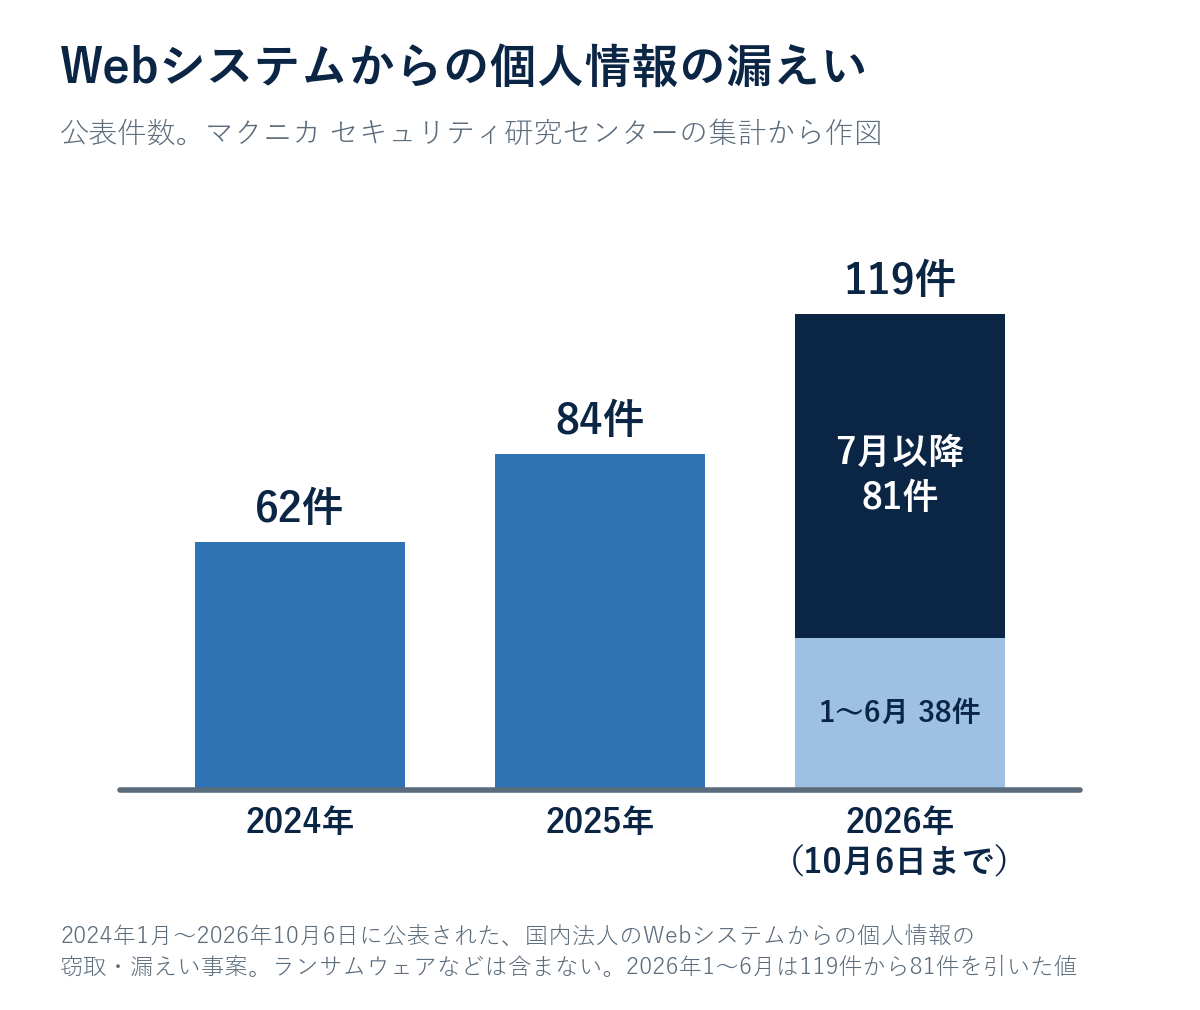
注意喚起が参考情報に挙げている株式会社マクニカの分析(10月7日公開)では、Webシステムから個人情報が盗まれたと公表された事案は、2024年が62件、2025年が84件でした。2026年は10月6日までで119件。そのうち81件が7月以降に集中しています。
驚いたのは、被害に遭った仕組みの幅広さです。マクニカの記事には、図書館の蔵書検索、観光列車の座席予約、大学のセミナーハウスの施設予約、公演チケットの払戻し管理といった例が挙がっています。業種もサイトの規模もさまざまです。
JPCERT/CCも、一般向けのアプリだけでなく、BIツール(社内のデータを集計して見える化する分析ツール)や従業員向けの管理システムのように、もともと不特定多数の利用を想定していないシステムでも被害が出ている、と指摘しています。
「うちのような小さな会社は狙われない」という考え方は、もう通じないと私は考えます。攻撃は会社を選んでいるのではなく、穴の開いた入口を探して回っているからです。
注意喚起が挙げた3つのケース
注意喚起は、確認されている攻撃を3つのケースに分けて説明しています。
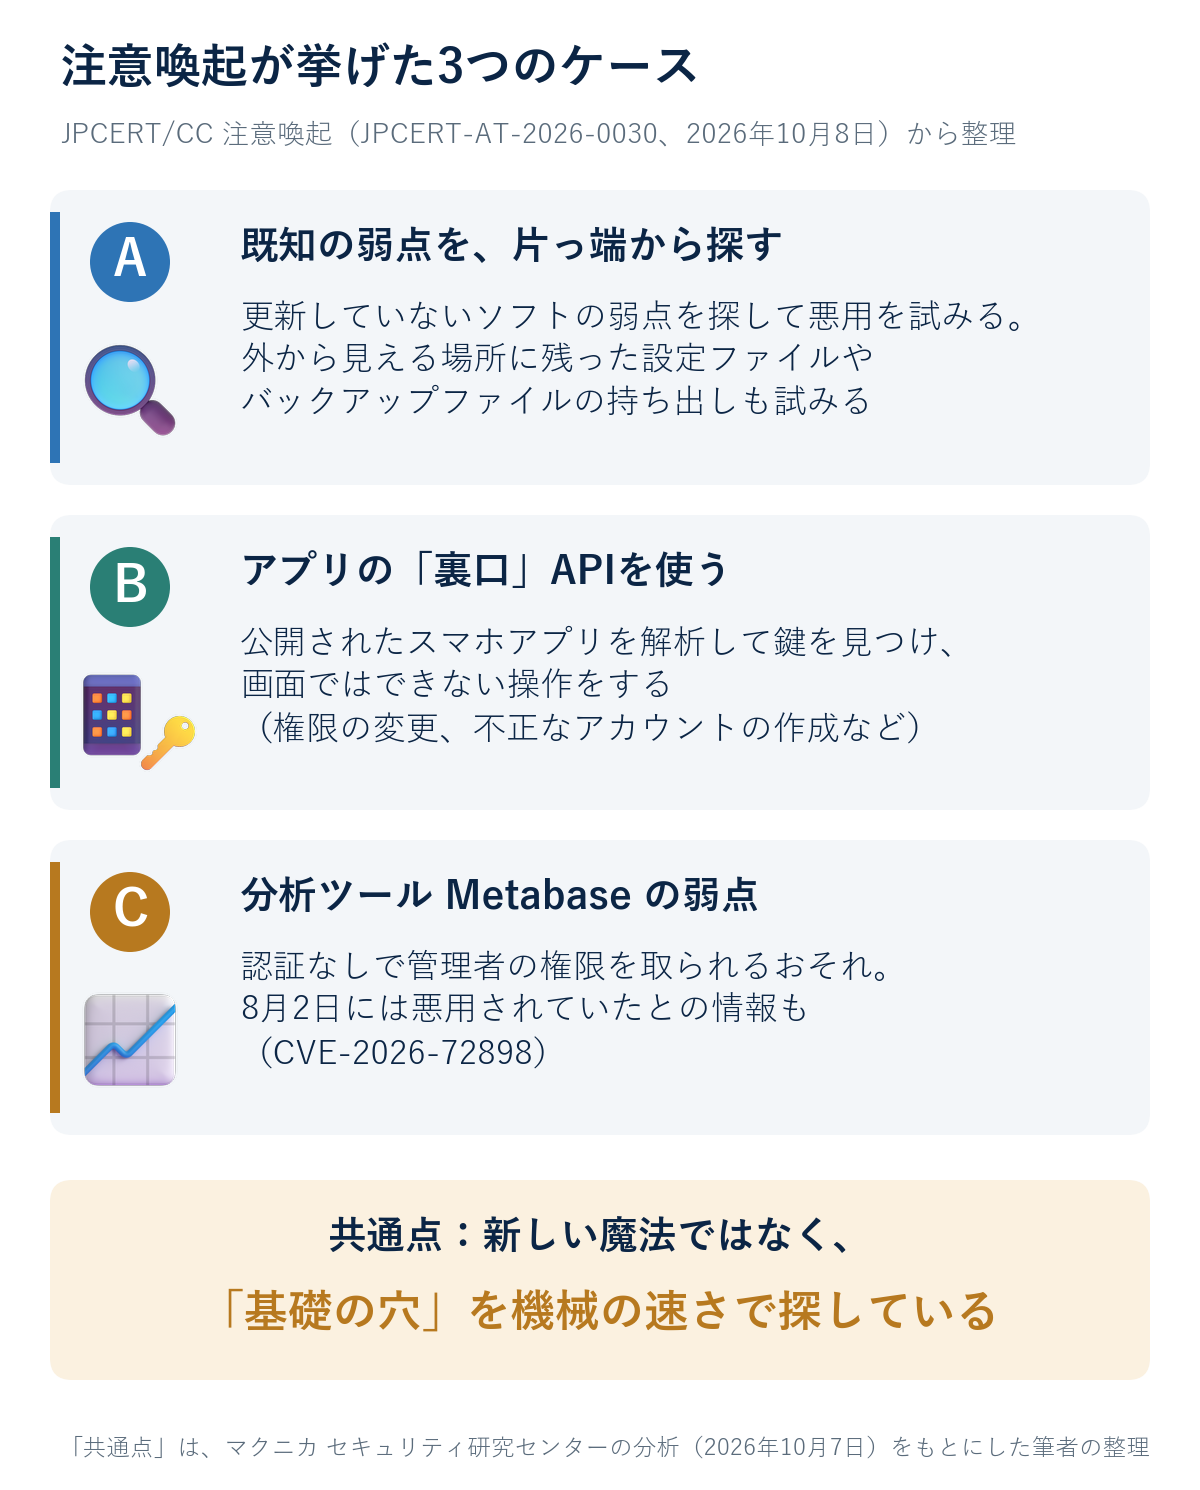
ケースA:さまざまな既知の弱点を探す。 一つの製品を狙うのではなく、標的ごとに、すでに知られている脆弱性(ソフトウェアの弱点)があるかを調べ、悪用を試みます。弱点ではなくても、管理の不備を突いて、環境設定ファイルやバックアップファイルを盗み出そうとしている可能性もあるとされています。
ケースB:APIを通じた不正な操作。 API(アプリとサーバーがデータをやり取りする窓口)に不正なリクエストを送り、情報を書き換える手口です。一般公開しているスマートフォンアプリを解析して窓口や鍵を見つける、画面では実行できない内部の機能を呼び出して権限を変えたりアカウントを作ったりする、ほかのシステムから盗んだ鍵を使う、といった手口が報告されています。
ケースC:分析ツール「Metabase」の弱点。 BIツールのMetabaseには、SQLインジェクション(データベースへの命令を不正に紛れ込ませる攻撃)の脆弱性CVE-2026-72898があります。認証なしで管理者の権限を取られるおそれがあり、8月2日には悪用されていたと公表する情報もあります。JPCERT/CCは8月14日に、この脆弱性についての注意喚起を出しています。
三つに共通するのは、魔法のような新しい技術ではないことです。マクニカの記事も、実際に起きているのは、アクセス権や設定、認証などの基礎的な不備や、既知の脆弱性を幅広く探り、悪用する動きだと述べています。基礎の穴が、機械の速さで探されているのです。
Metabaseを使っている場合
Metabaseを自社で動かしている場合は、すぐに版を確認してください。影響を受けるのは、次の版より前のものです。58系より前は影響を受けず、Metabase Cloudは対策済みとされています。
- 63系:x.63.5
- 62系:x.62.9
- 61系:x.61.11
- 60系:x.60.17
- 59系:x.59.21
- 58系:x.58.24
すぐに更新できない場合の回避策として、/api/session/reset_password へのアクセスをネットワーク機器などで遮断する方法が案内されています。このエンドポイントがインターネットから見えていた場合は、更新だけで終わらせず、侵入されていないかも調べます。ログで POST /api/session/reset_password(応答400)に続いて GET /api/user/current(応答200)が見つかった場合は、侵害の可能性が高いとされています。
管理者・保守業者の方へ:ログで確かめる手がかり
注意喚起には、悪用されていた不審なアクセス元が載っています。ログ(アクセスの記録)の確認に使えます。ただし、調査の時点では正規の利用者が使っている可能性もあり、アクセスがあっただけで被害とは限りません。
- ケースB(9月ごろ):3.112.252[.]14、54.95.112[.]6、69.10.51[.]162、172.86.91[.]7、210.149.87[.]120
- ケースC(8月上旬〜9月上旬):213.163.202[.]171、221.216.140[.]49、221.216.140[.]129
マクニカは、直近1か月を目安に、同じIPアドレスからのAPIへの大量アクセス、エラー(403・404・503)の急増、存在しないファイルを探るアクセス、見慣れないIPアドレスからの管理機能へのアクセスなどがないかを確かめるよう勧めています。
AIはセキュリティをどう変えるか
今回の注意喚起では、攻撃にAIが使われたかどうかは分かっていません。それでも、AIがセキュリティのリスクを変えつつあることは、すでにいくつもの資料が示しています。確認されていることと、私の予想を分けて書きます。
確認されていること
- 今回の事案:マクニカは、AIが使われたと断定できる痕跡は確認されていないとしています。一方で、サイトごとに不備を探す調査を広い範囲で繰り返していることから、筆者は「AIの活用を否定する方が難しい」と見ています。
- IPAの評価:IPA「情報セキュリティ10大脅威 2026」(組織編、2026年1月公表)では、「AIの利用をめぐるサイバーリスク」が初めて選ばれ、いきなり3位に入りました。
- 攻撃への悪用:Anthropicは2025年11月、中国の国家支援とみられる集団がAIを悪用し、約30の組織を狙ったスパイ活動を報告しました。攻撃作業の80〜90%をAIが自律的に行い、侵入に成功したのは一部だったとしています。
- だましの文面:IPAは、AIの翻訳能力が上がったことで、フィッシングの文面を相手の母国語で違和感なく作れるようになったと指摘しています。
- 社内のAIの使い方:IPAは、会社の許可なく個人で使っているAIに業務データを入れてしまう「シャドーAI」を、情報漏えいのリスクに挙げています。メールなどに隠した指示をAIに読み込ませ、秘密の情報を外へ送らせる手口(間接プロンプトインジェクション)も報告されています。
私の予想:中小企業にとっての3つの変化
ここからは、上の事実をもとにした私の予想です。
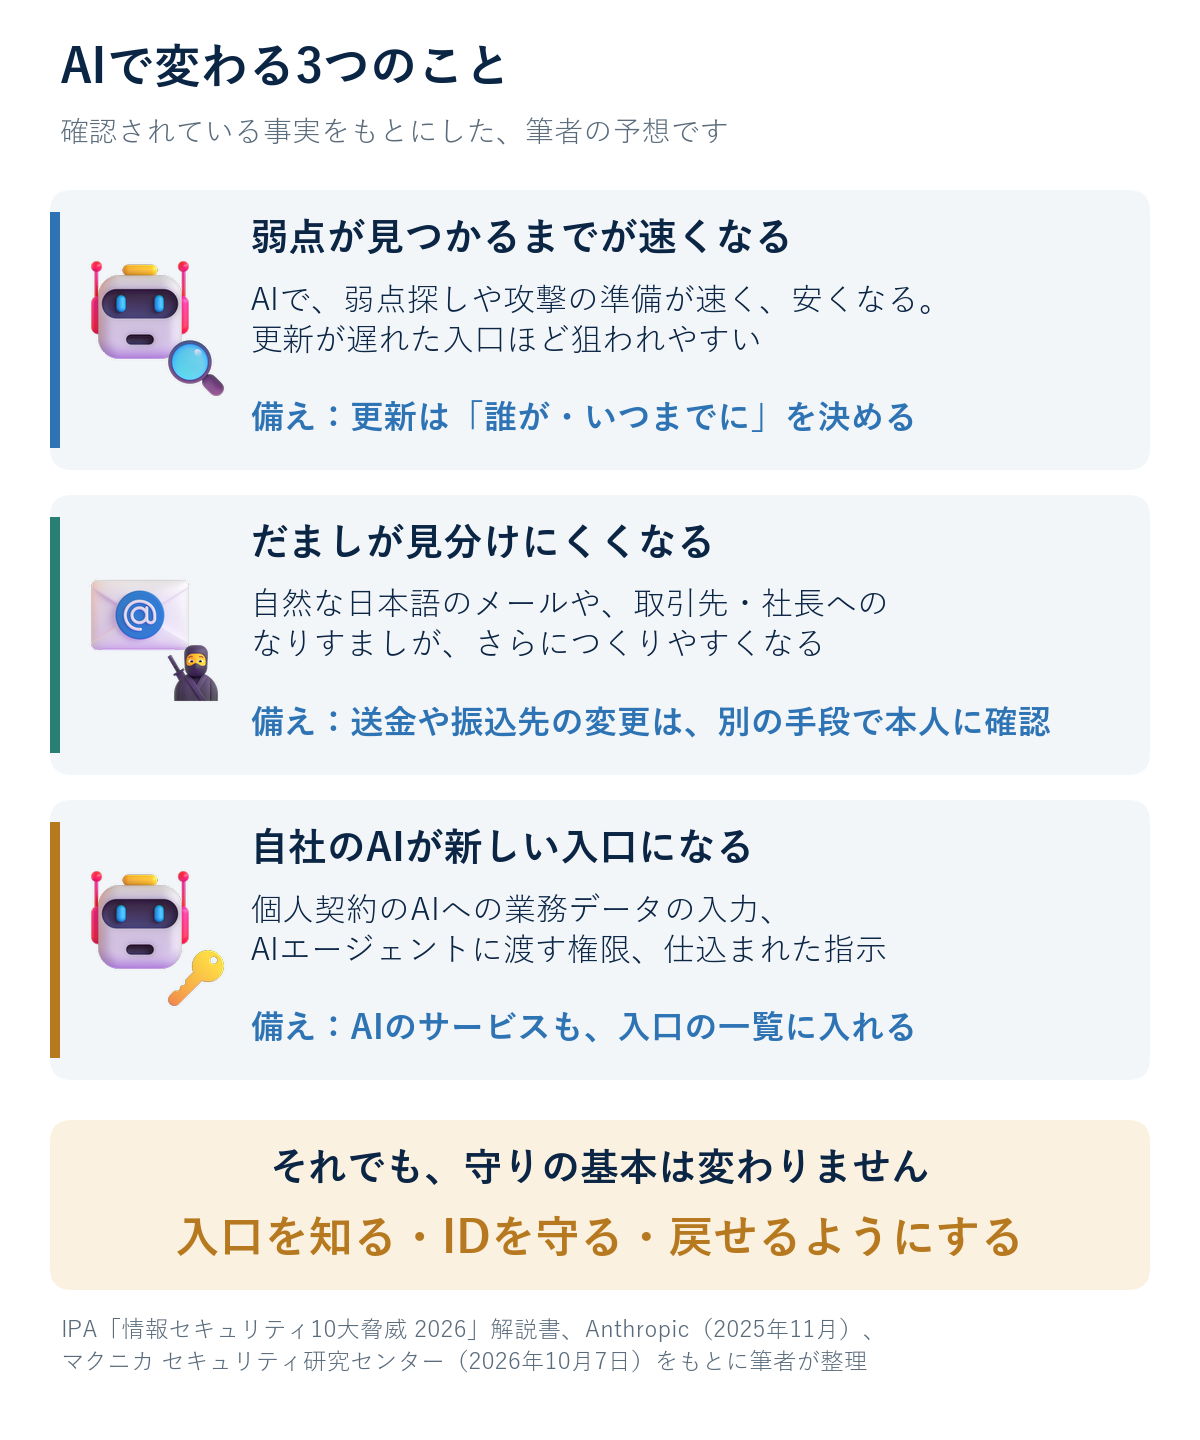
1. 弱点が見つかるまでが速くなる。 英国の国家サイバーセキュリティセンター(NCSC)は、2027年にかけてAIが攻撃の質と量を高め、修正プログラムの公開から攻撃までの時間が縮まるおそれがあると予測しています(IPAの解説書より)。更新を「気づいたらやる」から「誰が・いつまでに」へ変える必要がある、と私は考えます。
2. だましが見分けにくくなる。 2026年上半期のニセ社長詐欺は127件、被害額は約38億8,000万円でした(警察庁)。自然な日本語の文面や、取引先・社長へのなりすましは、AIでさらに作りやすくなるでしょう。送金や振込先の変更は、メール以外の方法(前から知っている電話番号など)で本人に確かめる。決裁は複数の人で確認する。この二つを決めておきます。
3. 自社のAIが新しい入口になる。 社員が個人契約のAIに顧客の情報を入れる。AIエージェント(メールやファイルを読んで、作業を代わりに行うAI)に広い権限を渡す。AIが読み込む文書やWebページに、悪意のある指示が仕込まれる。ソフトウェアの安全性に取り組む国際的な非営利団体のOWASPも、こうした「プロンプトインジェクション」を、生成AIを組み込んだアプリのリスクの1位に挙げています。AIのサービスも入口の一覧に入れ、誰の契約か、何を入れてよいか、どこまで権限を渡すかを決めてください。
それでも、守りの基本は変わらない
IPAは、AIを使った攻撃の多くは、従来の攻撃をAIで半自動化・高速化したものにとどまり、従来の対策が有効だとしています。マクニカも、自社でできる基礎的な対策を徹底することが重要だと結んでいます。
AIで攻撃が速くなるほど、入口の一覧と、更新・多要素認証・バックアップという基本が効いてくる。私はそう考えています。
中小企業の言葉に置き換えると
注意喚起の対策は、システムを作る側に向けた言葉で書かれています。中小企業の側から見ると、次のように言い換えられます。
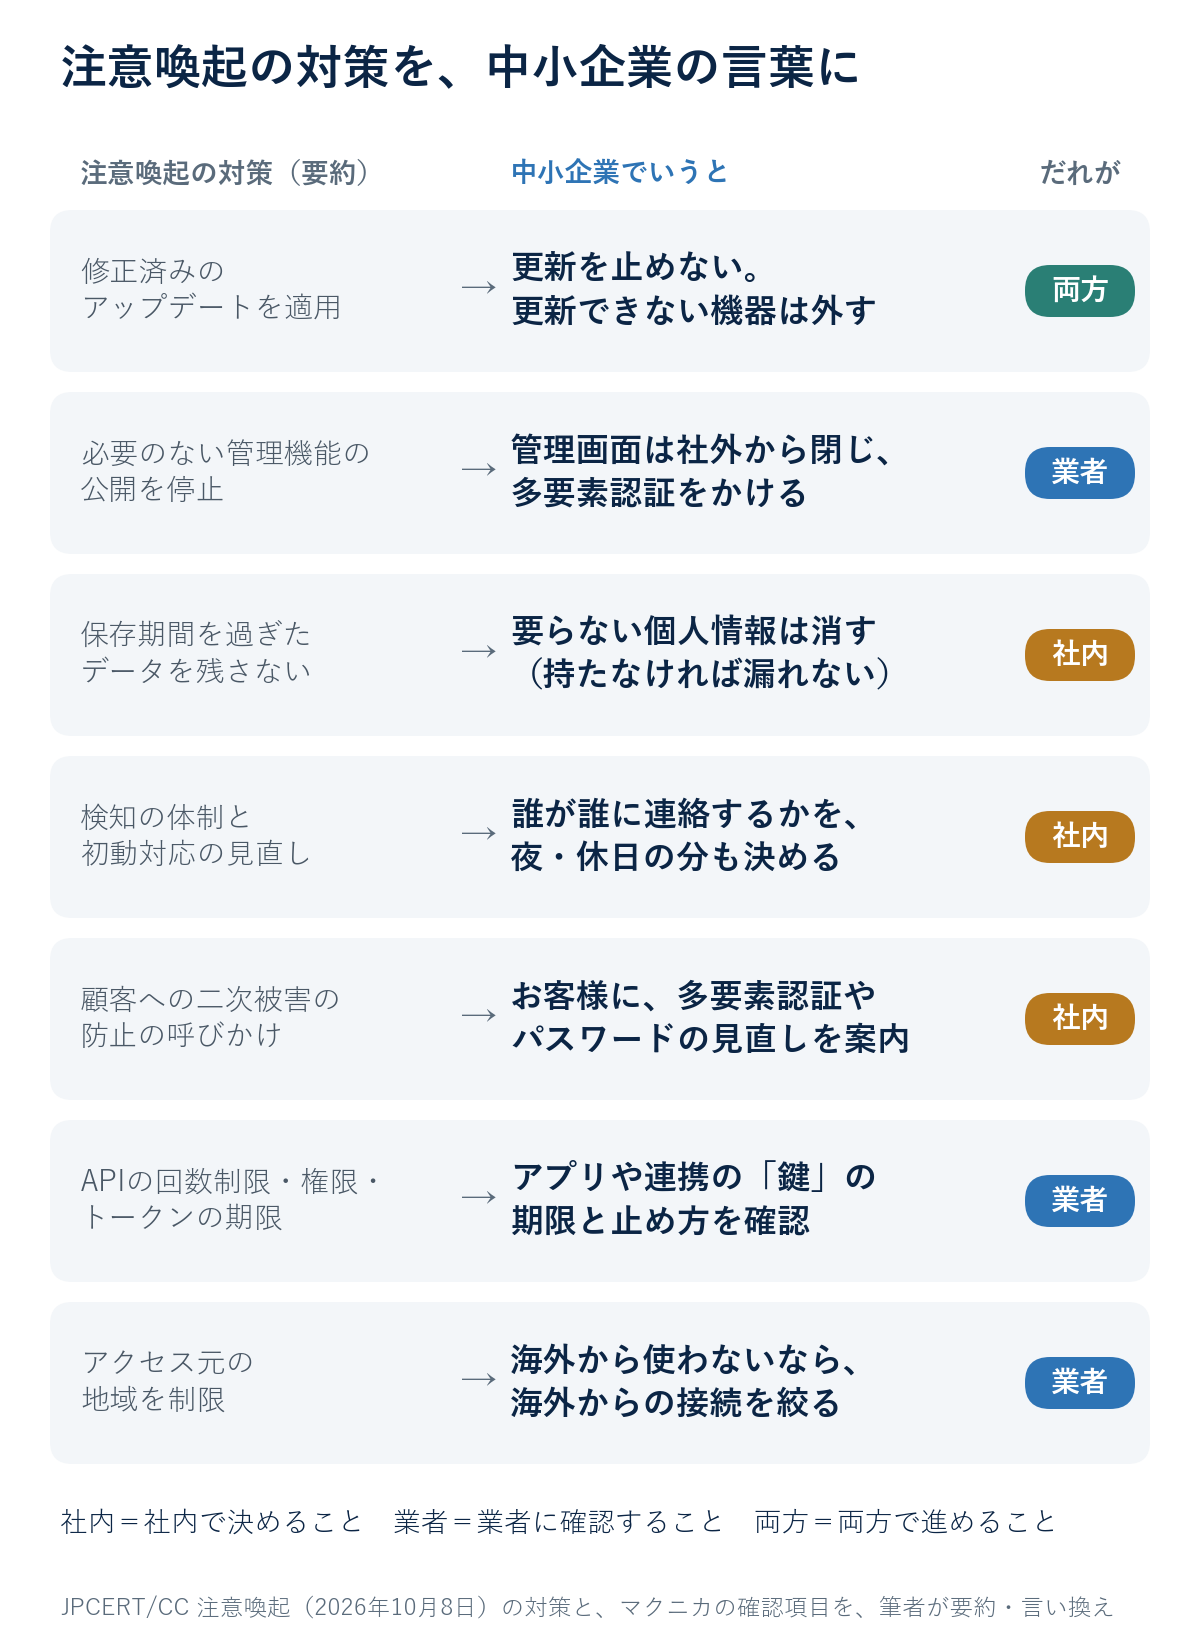
この中で、業者に任せきりにできないのが「社内」の3つです。どの個人情報をいつ消すか、異常に気づいたとき誰が誰に連絡するか、お客様に何を案内するか。これは会社が決めることです。
更新については、期限にも目を向けてください。たとえば Office 2021 は、2026年10月13日(米国時間)でサポートが終わり、その後はセキュリティ更新が届きません。
今日からできること:入口の一覧をつくる
最初の一歩は、社外から入れる入口を書き出すことです。紙でもExcelでも構いません。
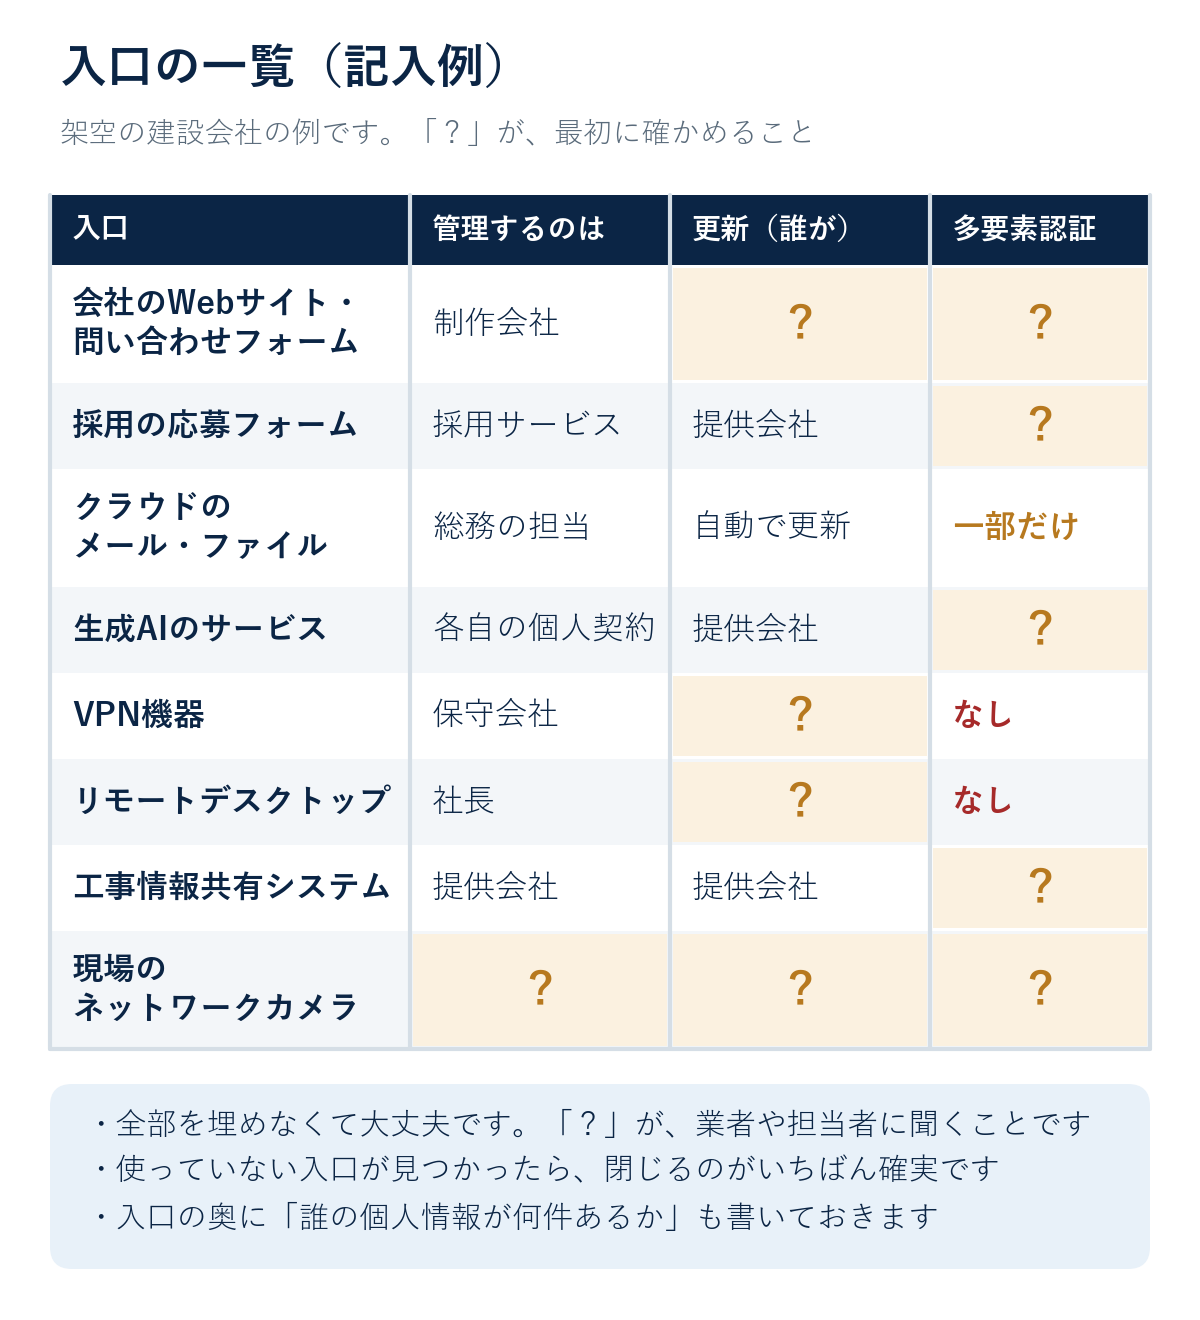
書き出す項目は四つで足ります。入口の名前、管理しているのは誰か(社内の担当者か業者か)、更新は誰がしているか、多要素認証(パスワードに加えて、スマートフォンなどでもう一段確かめる仕組み)がかかっているか、です。あわせて、その入口の奥に誰の個人情報が何件あるかもメモしておきます。社員が個人で契約している生成AIのサービスも、忘れずに書き出してください。
全部を埋める必要はありません。「?」の欄が、そのまま業者や担当者に聞くことの一覧になります。使っていない入口が見つかったら、それを閉じるのが、いちばん安くて確実な対策です。
業者に聞く5つの質問
Webサイトや予約の仕組みを業者にお願いしている場合は、次の5つを聞いてみてください。注意喚起とマクニカの確認項目を、中小企業向けに言い換えたものです。
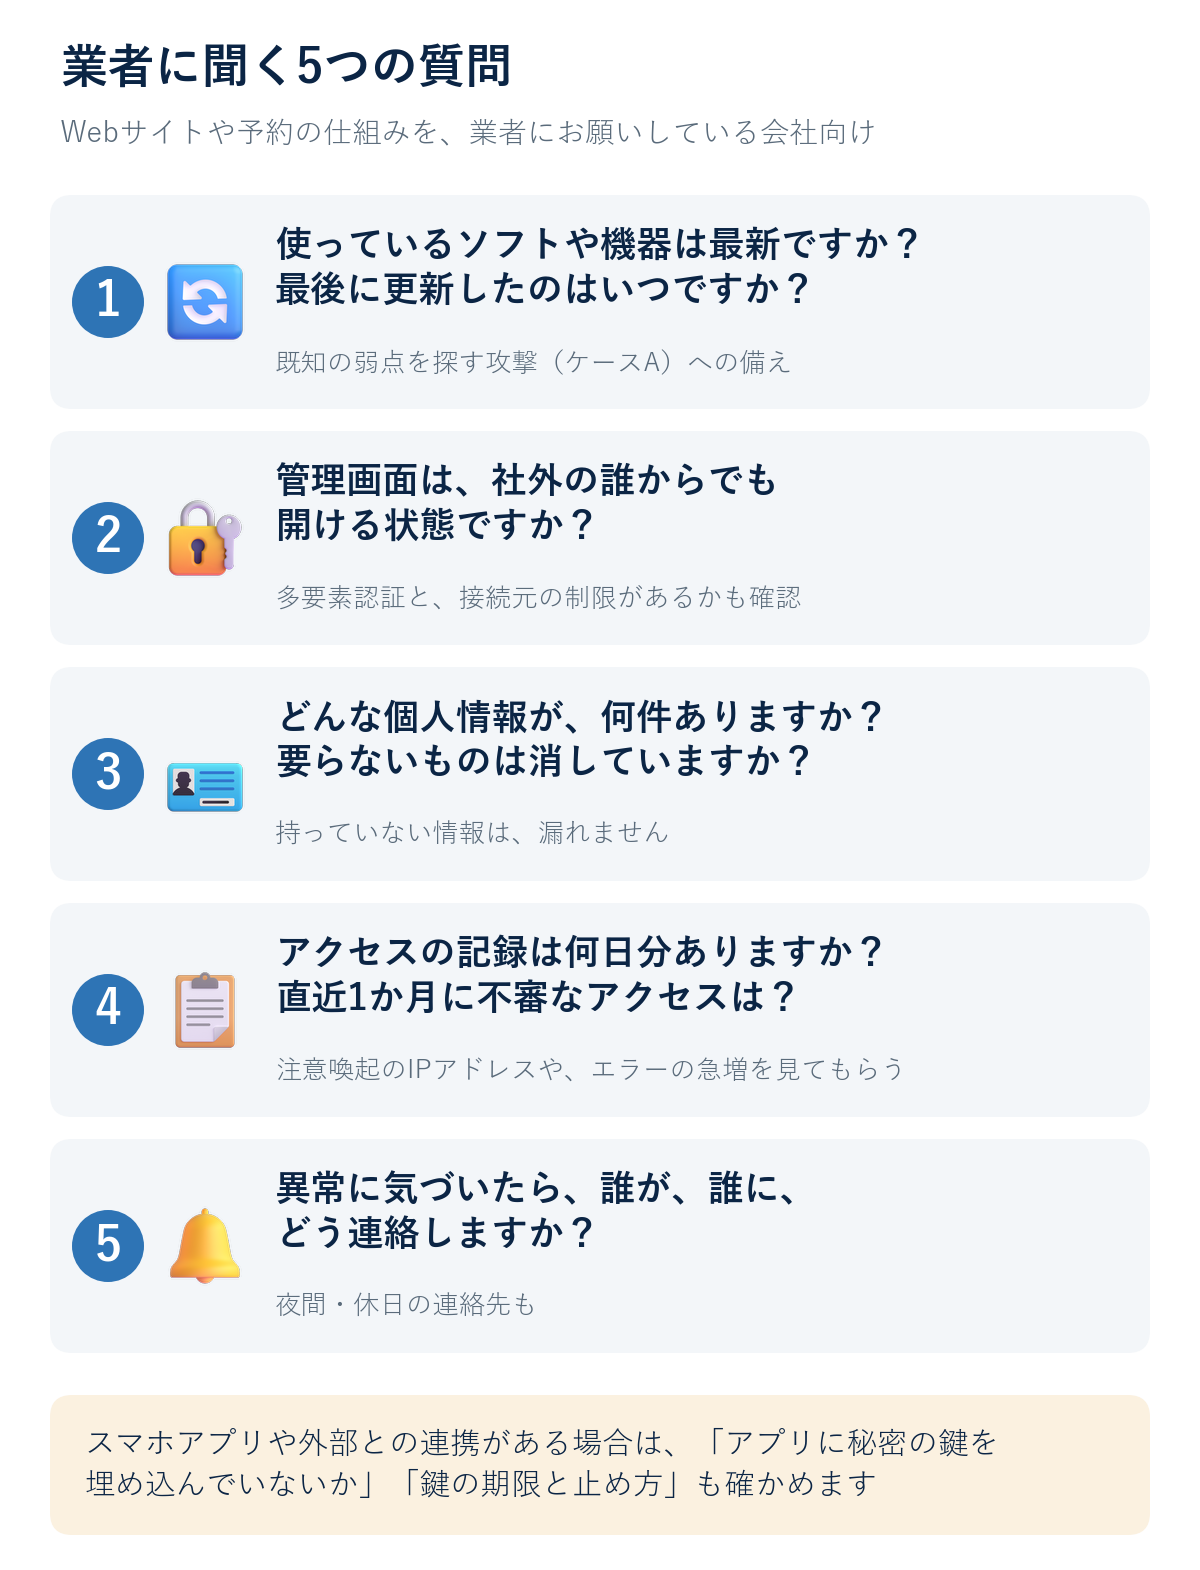
メールでそのまま使えるよう、文章でも載せておきます。
- 使っているソフトや機器は最新ですか。最後に更新したのはいつですか。
- 管理画面は、社外の誰からでも開ける状態ですか。多要素認証や接続元の制限はかかっていますか。
- このシステムには、どんな個人情報が何件ありますか。要らなくなったものは消していますか。
- アクセスの記録は何日分残っていますか。直近1か月に、不審なアクセスやエラーの急増はありませんか。
- 異常に気づいたとき、誰が、誰に、どう連絡しますか。夜間や休日はどうなりますか。
スマートフォンアプリや外部との連携がある場合は、「アプリに秘密の鍵を埋め込んでいないか」「鍵の期限と止め方は決まっているか」も確かめます。
入口の次に決めること
入口が見えたら、守りを固める順番は次のとおりです。講習会でお伝えした順番でもあります。
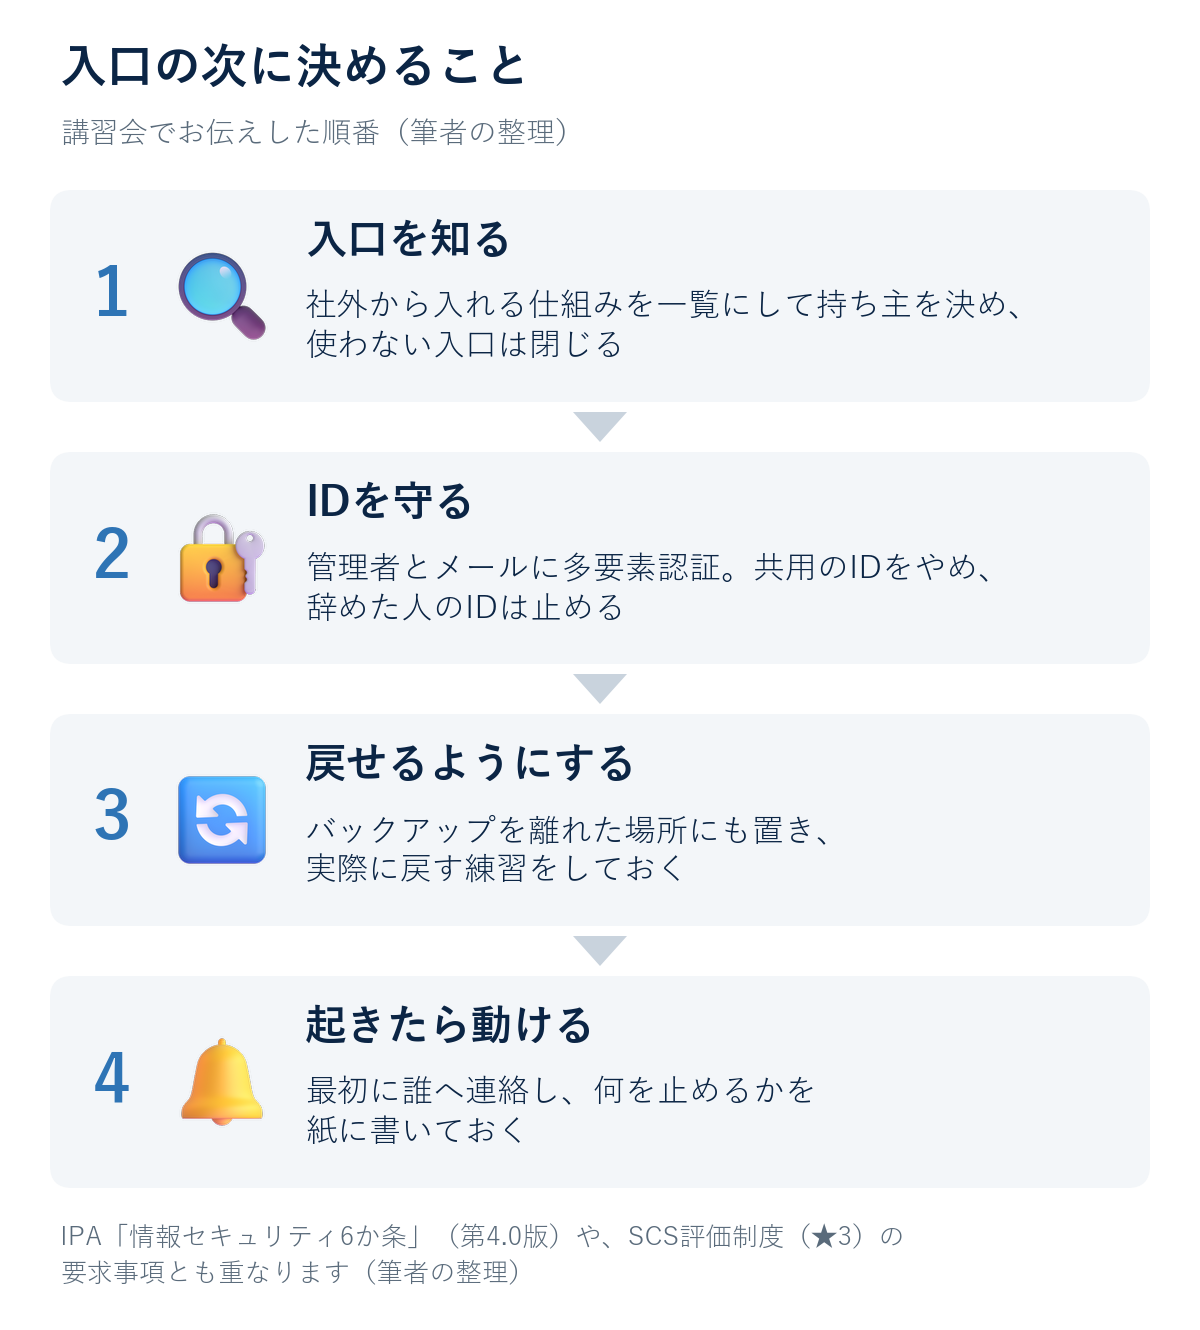
取引先から、セキュリティ対策の確認を求められる場面も増えていくと私は考えます。経済産業省が進める「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」は任意の制度で、IPAの資料では2027年3月から申請の受付が始まる予定です。★3の要求事項にも、IDの管理やバックアップ、事故への対応が含まれています。入口の一覧は、その準備の第一歩にもなります。
おわりに:一枚の表を、みんなで囲む
セキュリティの話は、つい製品の比較になりがちです。けれど講習会でいちばん手応えがあったのは、皆さんが自分の言葉で「ヒヤリ」を持ち寄り、隣の人と話し合う時間でした。
入口の一覧も同じです。社長と総務の担当者、そして保守をお願いしている業者さんが、一枚の表を囲むところから始まります。攻撃する側がAIも使い、機械の速さで探しに来るからこそ、守る側は「誰が、どの入口を見るか」を人の言葉で決めておく。それが中小企業にいちばん効く備えだと、私は考えています。
あなたの会社の入口、いま思い浮かぶのはいくつですか。まずは五つ、書き出してみてください。
出典(いずれも2026年10月8日に確認)
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」JPCERT-AT-2026-0030(2026年10月8日)https://www.jpcert.or.jp/at/2026/at260030.html
- JPCERT/CC「MetabaseのSQLインジェクションの脆弱性(CVE-2026-72898)に関する注意喚起」JPCERT-AT-2026-0023(2026年8月14日)https://www.jpcert.or.jp/at/2026/at260023.html
- 株式会社マクニカ セキュリティ研究センター「相次ぐWEBシステムからの情報漏洩事案について」(2026年10月7日公開、10月8日追記)https://security.macnica.co.jp/blog/2026/10/web-incidents2026.html
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- IPA「情報セキュリティ10大脅威 2026」(2026年1月29日)、組織編の解説書(3位「AIの利用をめぐるサイバーリスク」、コラム「AIとサイバーセキュリティ」)https://www.ipa.go.jp/security/10threats/10threats2026.html
- Anthropic「Disrupting the first reported AI-orchestrated cyber espionage campaign」(2025年11月13日)https://www.anthropic.com/news/disrupting-AI-espionage
- OWASP「LLM01:2025 Prompt Injection」(OWASP Top 10 for LLM Applications 2025)https://genai.owasp.org/llmrisk/llm01-prompt-injection/
- IPA「サプライチェーン強化に向けたセキュリティ対策評価制度」https://www.ipa.go.jp/security/scs/index.html
- Microsoft「Office 2021 - Microsoft Lifecycle」https://learn.microsoft.com/ja-jp/lifecycle/products/office-2021
※本文の図は筆者が作成し、イラストに Microsoft Fluent Emoji(MIT License)を使っています。見出し画像は生成AIによる概念イラストで、特定事件の再現ではありません。記入例は架空の会社のものです。